La IA ya puede redactar, clasificar y utilizar herramientas. El 10 de septiembre de 2026, OpenAI presentó en beta pública su Agents API, una infraestructura para ejecutar agentes durante tareas largas y conectarlos con funciones propias, herramientas integradas y servidores MCP. La noticia encaja en una tendencia clara: el valor se está desplazando de obtener una respuesta aislada a conseguir que el sistema intervenga en un proceso real.
Sin embargo, muchas empresas siguen trabajando así: llega un correo, una persona copia varias celdas a una hoja, pregunta algo a una IA, vuelve a copiar el resultado y finalmente registra los datos en el ERP o el CRM. Cada aplicación puede ser buena por separado y, aun así, el proceso completo continúa dependiendo del portapapeles.
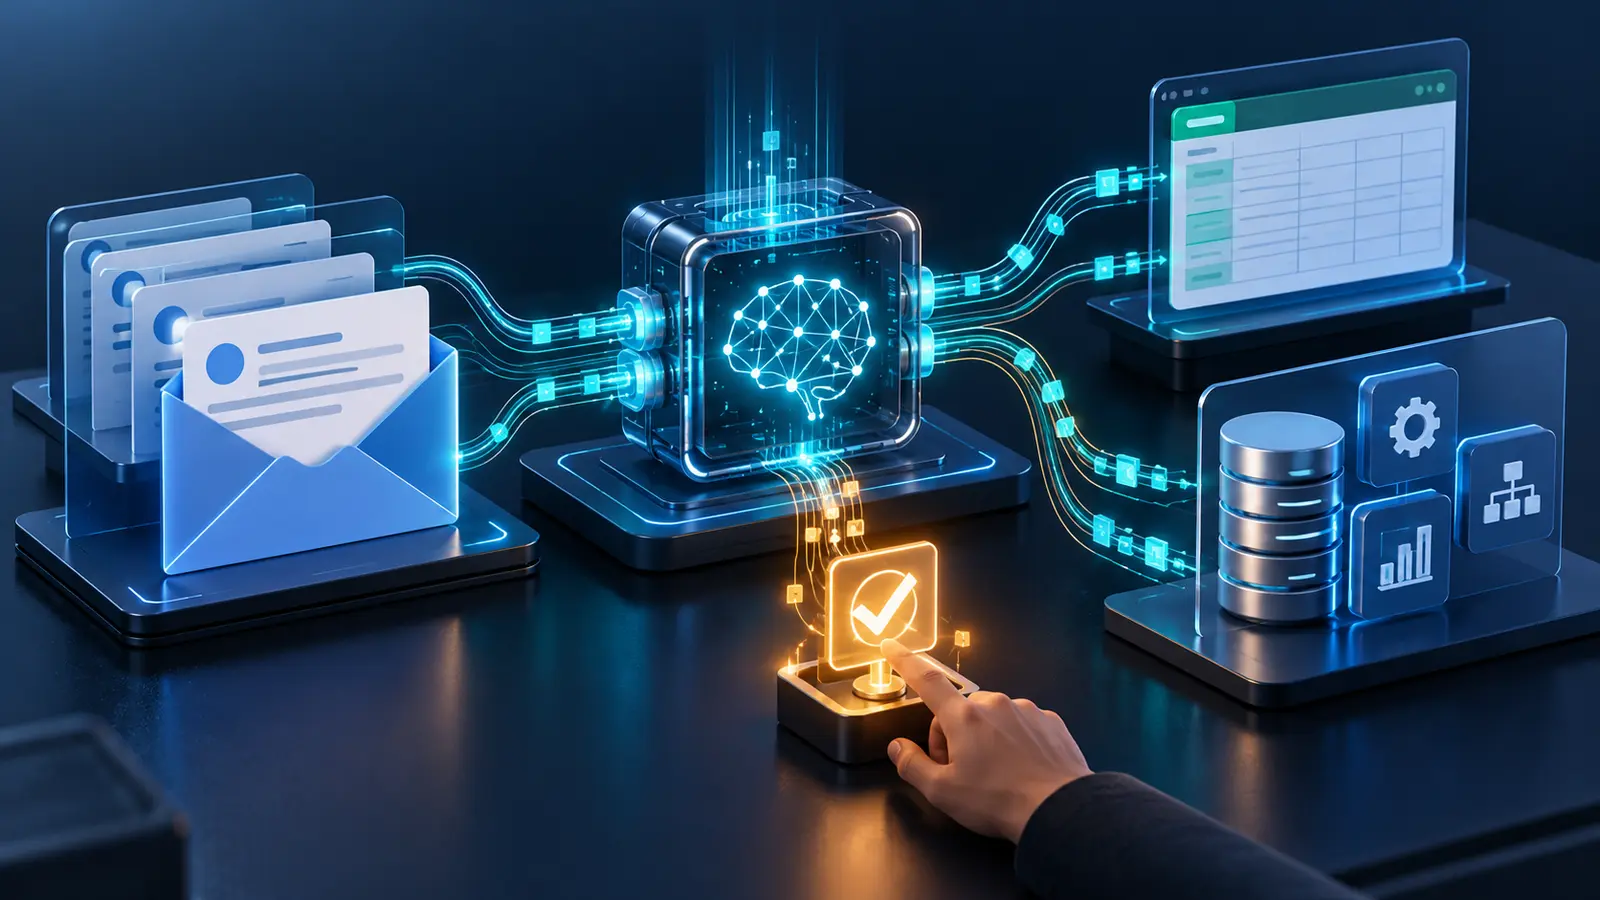
Integrar IA con correo y ERP no consiste en conceder acceso a todo y esperar que el agente decida. Consiste en diseñar un recorrido acotado: qué evento lo inicia, qué datos puede leer, qué parte interpreta la IA, qué reglas validan el resultado, cuándo debe intervenir una persona y cómo se confirma la escritura en el sistema de destino.
El problema no es copiar una vez, sino mantener un puente manual
Copiar y pegar no siempre es un problema. Si ocurre dos veces al mes, los datos son sencillos y una equivocación se detecta enseguida, automatizar puede costar más que seguir como hasta ahora. La integración cobra sentido cuando el puente manual es frecuente, interrumpe a personas que deberían hacer otra tarea o produce esperas, duplicados y registros difíciles de rastrear.
Pensemos en un ejemplo ficticio. Una empresa recibe solicitudes comerciales por correo. El equipo identifica al cliente, extrae producto, cantidad y fecha, consulta una hoja con condiciones especiales y crea una oportunidad en el CRM o un pedido preliminar en el ERP. La IA puede ayudar cuando el mensaje está escrito en lenguaje natural, pero no debería inventar un código de cliente ni decidir por sí sola que una condición ambigua está aprobada.
La prueba de éxito tampoco es que la IA haya resumido bien el correo. El resultado útil es que la solicitud correcta quede vinculada al mensaje original, validada con datos vigentes, registrada una sola vez y disponible para revisión.
Antes de conectar herramientas, dibuja el proceso
Un diagrama sencillo suele descubrir más que una demostración espectacular. Para cada paso, conviene anotar entrada, salida, responsable, sistema, plazo y excepción. También hay que distinguir entre el dato original, el dato interpretado y el dato finalmente aprobado.
- Evento de inicio: correo recibido, archivo nuevo, fila añadida, formulario enviado o cambio de estado.
- Datos necesarios: campos que realmente hacen falta para continuar y fuente autorizada de cada uno.
- Decisiones: cuáles se resuelven con reglas, cuáles necesitan IA y cuáles corresponden a una persona.
- Acción final: crear un borrador, actualizar un registro, preparar una respuesta o avisar a alguien.
- Excepciones: información ausente, cliente no localizado, discrepancias, permisos caducados o destino no disponible.
La hoja de cálculo puede seguir formando parte del circuito. A veces es la mejor interfaz para que un equipo mantenga una tabla pequeña de equivalencias o revise una cola. El problema aparece cuando se convierte, sin querer, en una base de datos paralela que nadie puede conciliar con el ERP.
Tip técnico: asigna un identificador de correlación al iniciar cada caso. Debe acompañarlo en el correo, la cola de trabajo y el sistema de destino. Así podrás saber si una fila y un registro pertenecen a la misma solicitud sin buscar por asunto, importe o nombre.
Una arquitectura útil separa interpretar, validar y actuar
1. Detectar el cambio
Consultar el buzón cada pocos minutos puede servir en una prueba, pero muchas plataformas ofrecen eventos. La API de Gmail documenta notificaciones push mediante Google Cloud Pub/Sub y devuelve un historyId para recuperar los cambios posteriores. Microsoft Graph permite suscribirse a cambios y recibir notificaciones por webhook.
Esos avisos no sustituyen la sincronización. Pueden llegar agrupados, repetirse o perder su validez cuando caduca una suscripción. El proceso debe recordar hasta dónde ha leído y ser capaz de recuperar lo pendiente.
Tip técnico: trata el webhook como una señal para consultar el estado autorizado, no como la única copia del dato. Responde rápido, guarda el identificador del evento y procesa después en una cola. Documenta también cómo renovar las suscripciones antes de que caduquen.
2. Interpretar solo lo que necesita interpretación
La IA resulta útil para clasificar mensajes, extraer campos de texto variable, resumir antecedentes o proponer una categoría. En cambio, consultar si existe un cliente, sumar importes, comprobar un código o aplicar un límite aprobado son tareas deterministas.
Separarlas mejora la calidad y facilita explicar un error. El modelo puede devolver una estructura definida, por ejemplo cliente mencionado, referencia, fecha solicitada y fragmentos de evidencia. Después, reglas convencionales comprueban tipos, formatos, campos obligatorios y correspondencias con el sistema maestro.
Si la entrada ya es estructurada, no hace falta enviarla completa a un modelo para reconstruirla. Y si faltan datos, el estado correcto puede ser «pendiente de información», no una estimación presentada como hecho.
Tip técnico: valida la salida del modelo contra un esquema y limita los valores permitidos cuando exista un catálogo. Conserva por separado el texto de origen y el valor normalizado. Una respuesta con JSON válido todavía puede contener un dato incorrecto.
3. Aplicar controles y revisión humana
No todas las acciones necesitan aprobación, pero la frontera debe estar escrita. Preparar un borrador de respuesta no tiene el mismo impacto que cambiar una cuenta bancaria, confirmar un pedido o eliminar un registro.
La revisión funciona mejor si muestra el correo original, los campos extraídos, las reglas que han fallado y la acción propuesta. Obligar a la persona a rehacer todo el trabajo convierte la automatización en una bandeja adicional. Pedirle que confirme una decisión concreta mantiene el control sin esconder el supuesto ahorro detrás de tareas de supervisión.
También conviene registrar quién aprobó, qué corrigió y cuándo. Ese historial sirve para investigar incidencias y para mejorar reglas, pero no debe utilizarse automáticamente como entrenamiento sin analizar permisos, finalidad y datos personales.
4. Escribir y confirmar en el sistema de destino
La integración termina cuando el ERP o el CRM confirma la operación. Una petición puede aceptarse y perderse la respuesta por un corte de conexión; repetirla a ciegas podría crear un duplicado. La documentación de Stripe sobre peticiones idempotentes muestra un mecanismo concreto para reintentar sin multiplicar el efecto. Cada destino tendrá que ofrecer su propia solución o permitir una referencia externa única.
Si la aplicación dispone de API, servicios web o importación soportada, suele ser preferible utilizar esa vía. Automatizar clics por pantalla puede resolver casos sin interfaz técnica, pero es más sensible a cambios visuales y necesita pruebas y mantenimiento acordes. Ninguna herramienta convierte automáticamente un ERP desconocido en compatible.
Tip técnico: guarda el identificador devuelto por el destino y el estado final de cada operación. Si la confirmación es incierta, consulta antes de reintentar. «Enviado» no significa «registrado», y «sin error visible» no equivale a «completado».
Permisos: conectar no significa abrir toda la empresa
Una integración necesita autenticarse, pero debería solicitar únicamente los permisos imprescindibles. Leer mensajes de un buzón específico es distinto de enviar correos o acceder a todas las cuentas. Crear borradores no es lo mismo que enviarlos. Consultar clientes no exige necesariamente modificar sus fichas.
La especificación de autorización de MCP publicada el 28 de julio de 2026 recomienda seleccionar ámbitos con el principio de mínimo privilegio. No es una norma aplicable por sí sola a todas las integraciones, pero refleja una buena práctica que también aparece en la BCP de seguridad de OAuth 2.0 del IETF: diseñar la autorización frente a amenazas reales, no tratar el token como una contraseña eterna.
Los accesos deben pertenecer a la empresa, guardarse de forma segura, rotarse cuando corresponda y poder revocarse. También hace falta saber qué ocurre si una persona abandona el equipo o un administrador retira un consentimiento.
Tip técnico: separa credenciales por entorno y función. Una prueba no debería escribir en producción, y un proceso que solo clasifica correo no necesita permisos de administración del ERP. Configura alertas por fallos de autorización antes de que la cola se acumule durante días.
Qué medir para saber si la integración ayuda
Medir únicamente llamadas al modelo o ejecuciones «correctas» oculta el resultado operativo. Conviene seguir, como mínimo, casos recibidos, completados, pendientes, duplicados evitados, correcciones humanas, tiempo hasta el registro y errores detectados después.
Para calcular un posible ahorro, primero mide durante unas semanas cuánto tiempo dedica hoy el equipo. Después descuenta explícitamente la revisión humana, la gestión de excepciones, la supervisión y el mantenimiento. Si no existe esa línea de base, cualquier porcentaje será una hipótesis comercial, no una mejora demostrada.
La calidad también puede variar por tipo de solicitud. Quizá los mensajes estándar funcionen bien y los pedidos con varias sedes necesiten siempre revisión. Esa segmentación permite automatizar lo estable sin forzar los casos difíciles.
Cuándo basta una solución interna sencilla
Una regla del correo, una plantilla y una hoja bien diseñada pueden ser suficientes cuando hay poco volumen, pocas variantes y una persona responsable. También puede compensar utilizar una función nativa del ERP si cubre el recorrido sin duplicar información ni encerrar los datos en otro sistema.
Una integración a medida puede no compensar si el proceso cambia cada semana, el destino no ofrece una vía fiable de conexión o el tiempo manual es reducido. En esos casos, es mejor ordenar primero el procedimiento o automatizar solo una fase reversible.
El apoyo técnico cobra sentido cuando intervienen varias aplicaciones, se necesita trazabilidad entre ellas, los errores generan trabajo o existe una combinación estable de lenguaje natural y reglas de negocio. Aun así, empezar con un piloto acotado suele ser más sensato que intentar conectar toda la empresa de una vez.
Cómo abordamos una integración en The Black Box Lab
En The Black Box Lab podemos diseñar integraciones y automatizaciones adaptadas a sistemas existentes. El alcance se define después de revisar el proceso, las APIs disponibles, los permisos, las excepciones y la forma de validar el resultado. La IA se incorpora donde aporta capacidad de interpretación; no reemplaza controles que pueden resolverse mejor con reglas.
Si el recorrido incluye documentos, el servicio AI Connect Docs puede cubrir su lectura y extracción dentro de un proyecto de automatización documental. Para un caso centrado en facturas, puedes consultar también nuestra guía sobre cómo llevar datos documentales al ERP. Y, una vez implantado el flujo, hay que acordar quién mantiene la automatización cuando cambian las APIs o los proveedores.
Menos portapapeles, más proceso verificable
El salto útil no consiste en pedirle a una IA que copie por nosotros. Consiste en conectar un evento real con datos autorizados, validaciones comprensibles, una decisión humana cuando haga falta y una confirmación inequívoca del sistema de destino.
Si quieres valorar un caso, cuéntanos qué recorrido quieres conectar e incluye estos datos: aplicación de origen y destino, volumen semanal o mensual, campos que se copian, decisiones que toma hoy el equipo, excepciones habituales, permisos o APIs disponibles y acción final que esperas. Indica también qué errores serían inaceptables y quién podría revisar los casos dudosos. No envíes credenciales ni información sensible en el primer contacto.
Con esa información podremos plantear un alcance concreto, recomendar una solución interna sencilla si basta o explicar qué habría que comprobar antes de presupuestar una integración.
Fuentes y documentación
Fuentes oficiales consultadas el 7 de octubre de 2026. El ejemplo empresarial es ficticio y las recomendaciones de arquitectura son pautas generales que deben adaptarse a cada sistema y proceso.
- OpenAI: presentación de Agents API, 10 de septiembre de 2026.
- Google for Developers: notificaciones push de la API de Gmail.
- Microsoft Learn: notificaciones de cambios de Microsoft Graph mediante webhooks.
- Model Context Protocol: especificación de autorización del 28 de julio de 2026.
- IETF: RFC 9700, buenas prácticas actuales de seguridad para OAuth 2.0.
- Stripe: peticiones idempotentes y reintentos seguros.
Deja una respuesta